Servicios · 03

Formación y Concientización

Formamos profesionales en ciberseguridad ofensiva con una ruta práctica de cuatro niveles, del hacking ético al Red Team, y fortalecemos el eslabón más débil con simulacros y cápsulas para tu personal.

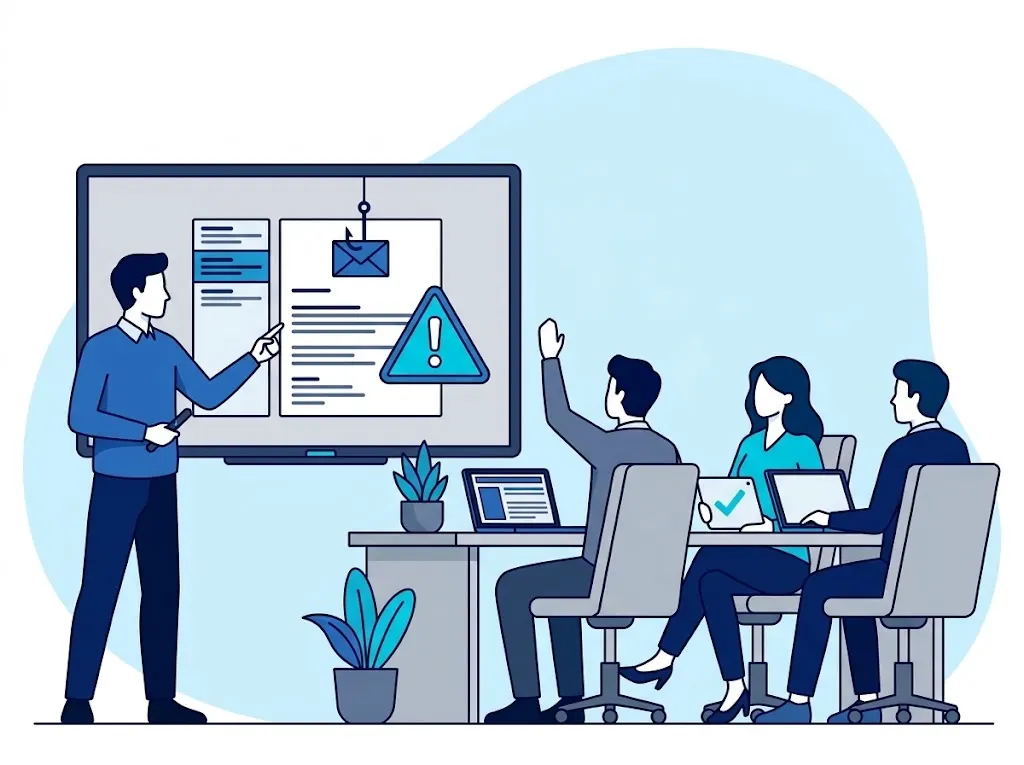
Instructor mostrando una alerta de phishing en una pantalla a un grupo de participantes
  • Ruta de hacking ético, pentesting y Red Team en 4 niveles
  • Programas corporativos a la medida y formación individual
  • Simulacros de phishing y cápsulas para el personal
  • Modalidad virtual, asíncrona o en vivo, con constancia de participación

Ruta de aprendizaje

Cuatro niveles, del hacking ético al Red Team

Una ruta práctica y progresiva. Duración de cada nivel: según programa.

  1. Nivel 1

    Fundamentos de hacking ético

    ¿A quién va dirigido?
    Profesionales de TI y estudiantes que inician en ciberseguridad.
    Temas
    Redes y protocolos, Linux, metodología de una prueba de penetración, reconocimiento y marco legal y ético.
    Al terminar podrá
    Entender cómo piensa un atacante y ejecutar un reconocimiento básico en un laboratorio.
    Duración
    Según programa.
  2. Nivel 2

    Pentesting de aplicaciones web y APIs (OWASP)

    ¿A quién va dirigido?
    Desarrolladores, QA y analistas que ya dominan los fundamentos.
    Temas
    OWASP Top 10, OWASP API Security Top 10, autenticación y sesiones, inyecciones, control de acceso y proxy de interceptación.
    Al terminar podrá
    Evaluar una aplicación web o una API y documentar los hallazgos con evidencia.
    Duración
    Según programa.
  3. Nivel 3

    Pentesting de infraestructura y Active Directory

    ¿A quién va dirigido?
    Administradores de sistemas y pentesters junior.
    Temas
    Enumeración de servicios, explotación de vulnerabilidades conocidas, escalamiento de privilegios, ataques a Active Directory y movimiento lateral.
    Al terminar podrá
    Comprometer y documentar un entorno de laboratorio Windows y Linux con Active Directory.
    Duración
    Según programa.
  4. Nivel 4

    Introducción a Red Team

    ¿A quién va dirigido?
    Pentesters con experiencia que quieren simular adversarios reales.
    Temas
    Planificación de un ejercicio, MITRE ATT&CK, infraestructura de mando y control (C2) y reporte para el Blue Team.
    Al terminar podrá
    Planificar y ejecutar un ejercicio de Red Team acotado en laboratorio, alineado a MITRE ATT&CK.
    Duración
    Según programa.

Modalidades

Virtual, a tu ritmo o en vivo

Toda la formación es virtual. Al completar el programa, cada participante recibe una constancia de participación.

  • Virtual asíncrona

    Contenido grabado y laboratorios disponibles para avanzar a tu ritmo, con un canal para resolver dudas.
  • Virtual en vivo

    Sesiones en directo por videoconferencia con el instructor: demostraciones, práctica guiada y preguntas en el momento.

Formatos

Corporativa o individual

Para equipos completos o para profesionales que avanzan por su cuenta.

  • Formación corporativa

    Programas a la medida para equipos: temas, nivel y calendario según los objetivos y el entorno de tu organización.
  • Formación individual

    Para profesionales que quieren avanzar en la ruta nivel por nivel, desde Fundamentos hasta Introducción a Red Team.

Cada programa completado otorga una constancia de participación emitida por SECPROVEN. No es una certificación oficial.

Concientización

Para el personal general

El eslabón más débil también se entrena: ejercicios cortos y prácticos para toda la organización.

  • Simulacros de phishing

    Campañas controladas que imitan ataques reales, para medir y mejorar cómo reacciona tu personal.
  • Cápsulas formativas

    Contenidos breves sobre correos sospechosos, contraseñas, ingeniería social y cómo reportar un incidente.

Phishing simulado

¿Cómo se ve un simulacro?

Un ejercicio controlado, sin riesgo para tus sistemas, que mide cómo reacciona tu personal ante un ataque real.

Acordamos con tu equipo el escenario, la audiencia y las fechas. Enviamos correos que imitan ataques reales, desde una infraestructura controlada y sin carga maliciosa. Registramos quién abre el mensaje, quién hace clic y quién lo reporta. Quien cae ve al momento una explicación breve de las señales que pasó por alto. Cerramos con un informe de resultados y una sesión de refuerzo enfocada en lo observado.

Preguntas frecuentes

Antes de inscribirte

Requisitos, práctica y adaptación a tu empresa.

  • Para Fundamentos de hacking ético basta con manejo básico de computadoras y redes. Cada nivel parte de lo visto en el anterior; si ya tienes experiencia, evaluamos contigo en qué nivel empezar.

  • Sí. Cada nivel incluye laboratorios prácticos en entornos controlados, preparados para el curso. Nunca se practica sobre sistemas de terceros sin autorización.

  • Sí. En la formación corporativa ajustamos temas, nivel y ejemplos al entorno de tu equipo, y definimos el calendario contigo.